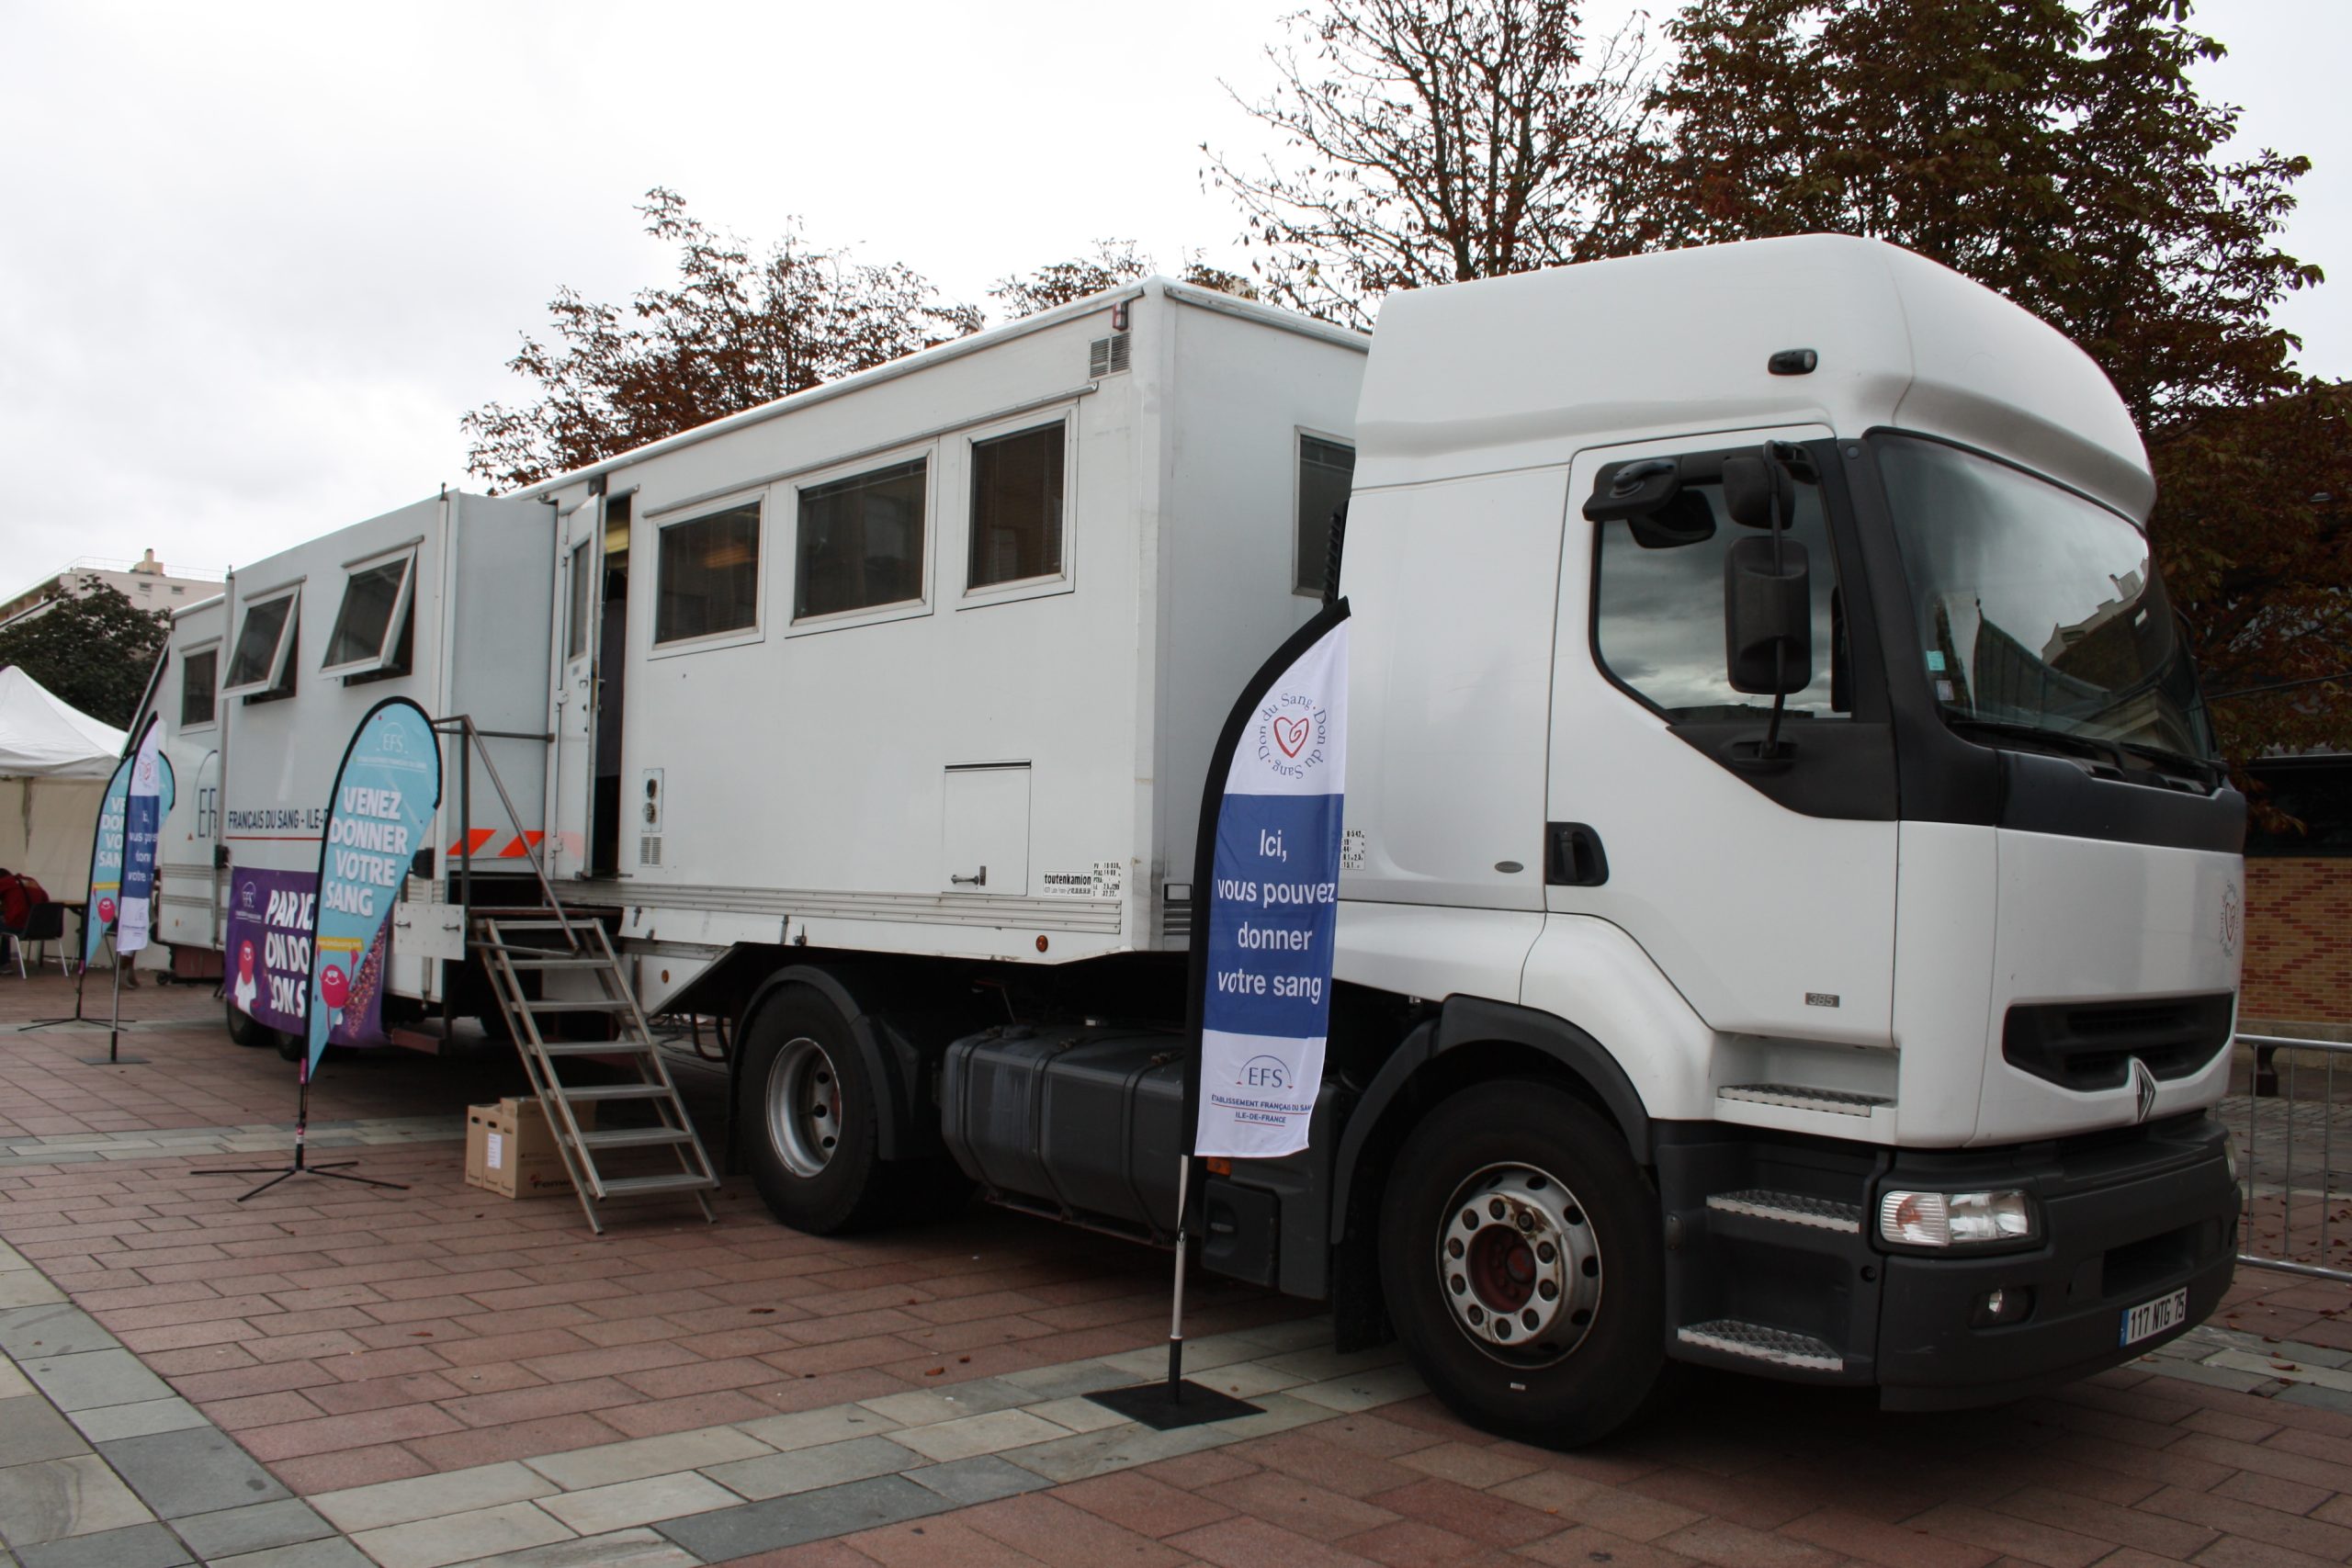
El Gobierno de Francia ha admitido oficialmente que varios centros regionales encargados de la gestión de donaciones de sangre fueron blanco de un sofisticado ciberataque a la cadena de frío el pasado lunes. Esta incidente de ciberseguridad sanitaria no afectó directamente a los servidores del organismo público de conservación, sino que explotó una vulnerabilidad en la infraestructura de un proveedor externo. Según los informes preliminares, los atacantes lograron infiltrarse en los sistemas de Coolworld, la empresa responsable de suministrar y mantener los equipos de refrigeración utilizados en estos establecimientos críticos.
El modus operandi del ataque revela una preocupación creciente por la interconexión de dispositivos IoT (Internet de las Cosas) en infraestructuras críticas de salud. Los hackers intentaron manipular a distancia los umbrales de temperatura y descongelación de las cámaras frías en tres centros específicos donde se almacena plasma congelado. El objetivo técnico era forzar un cambio drástico en la temperatura interna, pasando de los -30 °C requeridos para la conservación biológica a los 110 °C, lo que habría provocado la destrucción inmediata de las muestras y el plasma destinado a transfusiones vitales.
Impacto del ciberataque a la cadena de frío en la seguridad sanitaria
Las autoridades francesas han destacado que la detección oportuna del intento de manipulación permitió evitar una catástrofe sanitaria de grandes proporciones. Este incidente subraya la fragilidad de los sistemas de salud frente a amenazas cibernéticas que no necesariamente atacan la información, sino la integridad física de los recursos médicos. La intervención de los equipos de ciberseguridad permitió revertir los comandos maliciosos antes de que la temperatura real de las cámaras se viera alterada de manera irreversible, salvaguardando así las reservas estratégicas de plasma.
En el contexto global, este evento se suma a una serie de incidentes que han puesto en alerta a los organismos internacionales de salud y ciberseguridad. La dependencia de proveedores externos para la gestión de equipos críticos, como las cámaras de refrigeración, crea puntos ciegos en la protección de los hospitales y centros de sangre. Expertos en seguridad informática advierten que la integración de sistemas de control industrial con redes corporativas o de proveedores abre puertas a ataques de tipo Stuxnet, donde el objetivo es dañar la infraestructura física mediante comandos digitales.
Respuesta institucional y lecciones para la salud digital
Como consecuencia directa de este suceso, el Ministerio de Salud francés ha iniciado una auditoría exhaustiva de los contratos y protocolos de seguridad con proveedores de servicios tecnológicos en el sector sanitario. Se espera que se implementen nuevas normativas que exijan la segmentación de redes y la verificación de integridad de los dispositivos de control de temperatura en todos los centros de transfusión del país. Este caso servirá de precedente para reforzar las políticas de ciberseguridad en la gestión de recursos biológicos, asegurando que la tecnología no comprometa la seguridad de los pacientes.
Para la comunidad médica internacional, el incidente en Francia es una señal de advertencia sobre la necesidad de actualizar los protocolos de defensa ante ciberamenazas en el sector salud. La protección de la cadena de frío no es solo una cuestión logística, sino un imperativo de seguridad nacional. Se anticipa que en los próximos meses se intensificarán las colaboraciones entre organismos de ciberseguridad y sanitarios para desarrollar estándares más robustos que salvaguarden la continuidad de los servicios esenciales de salud frente a ataques cada vez más sofisticados.