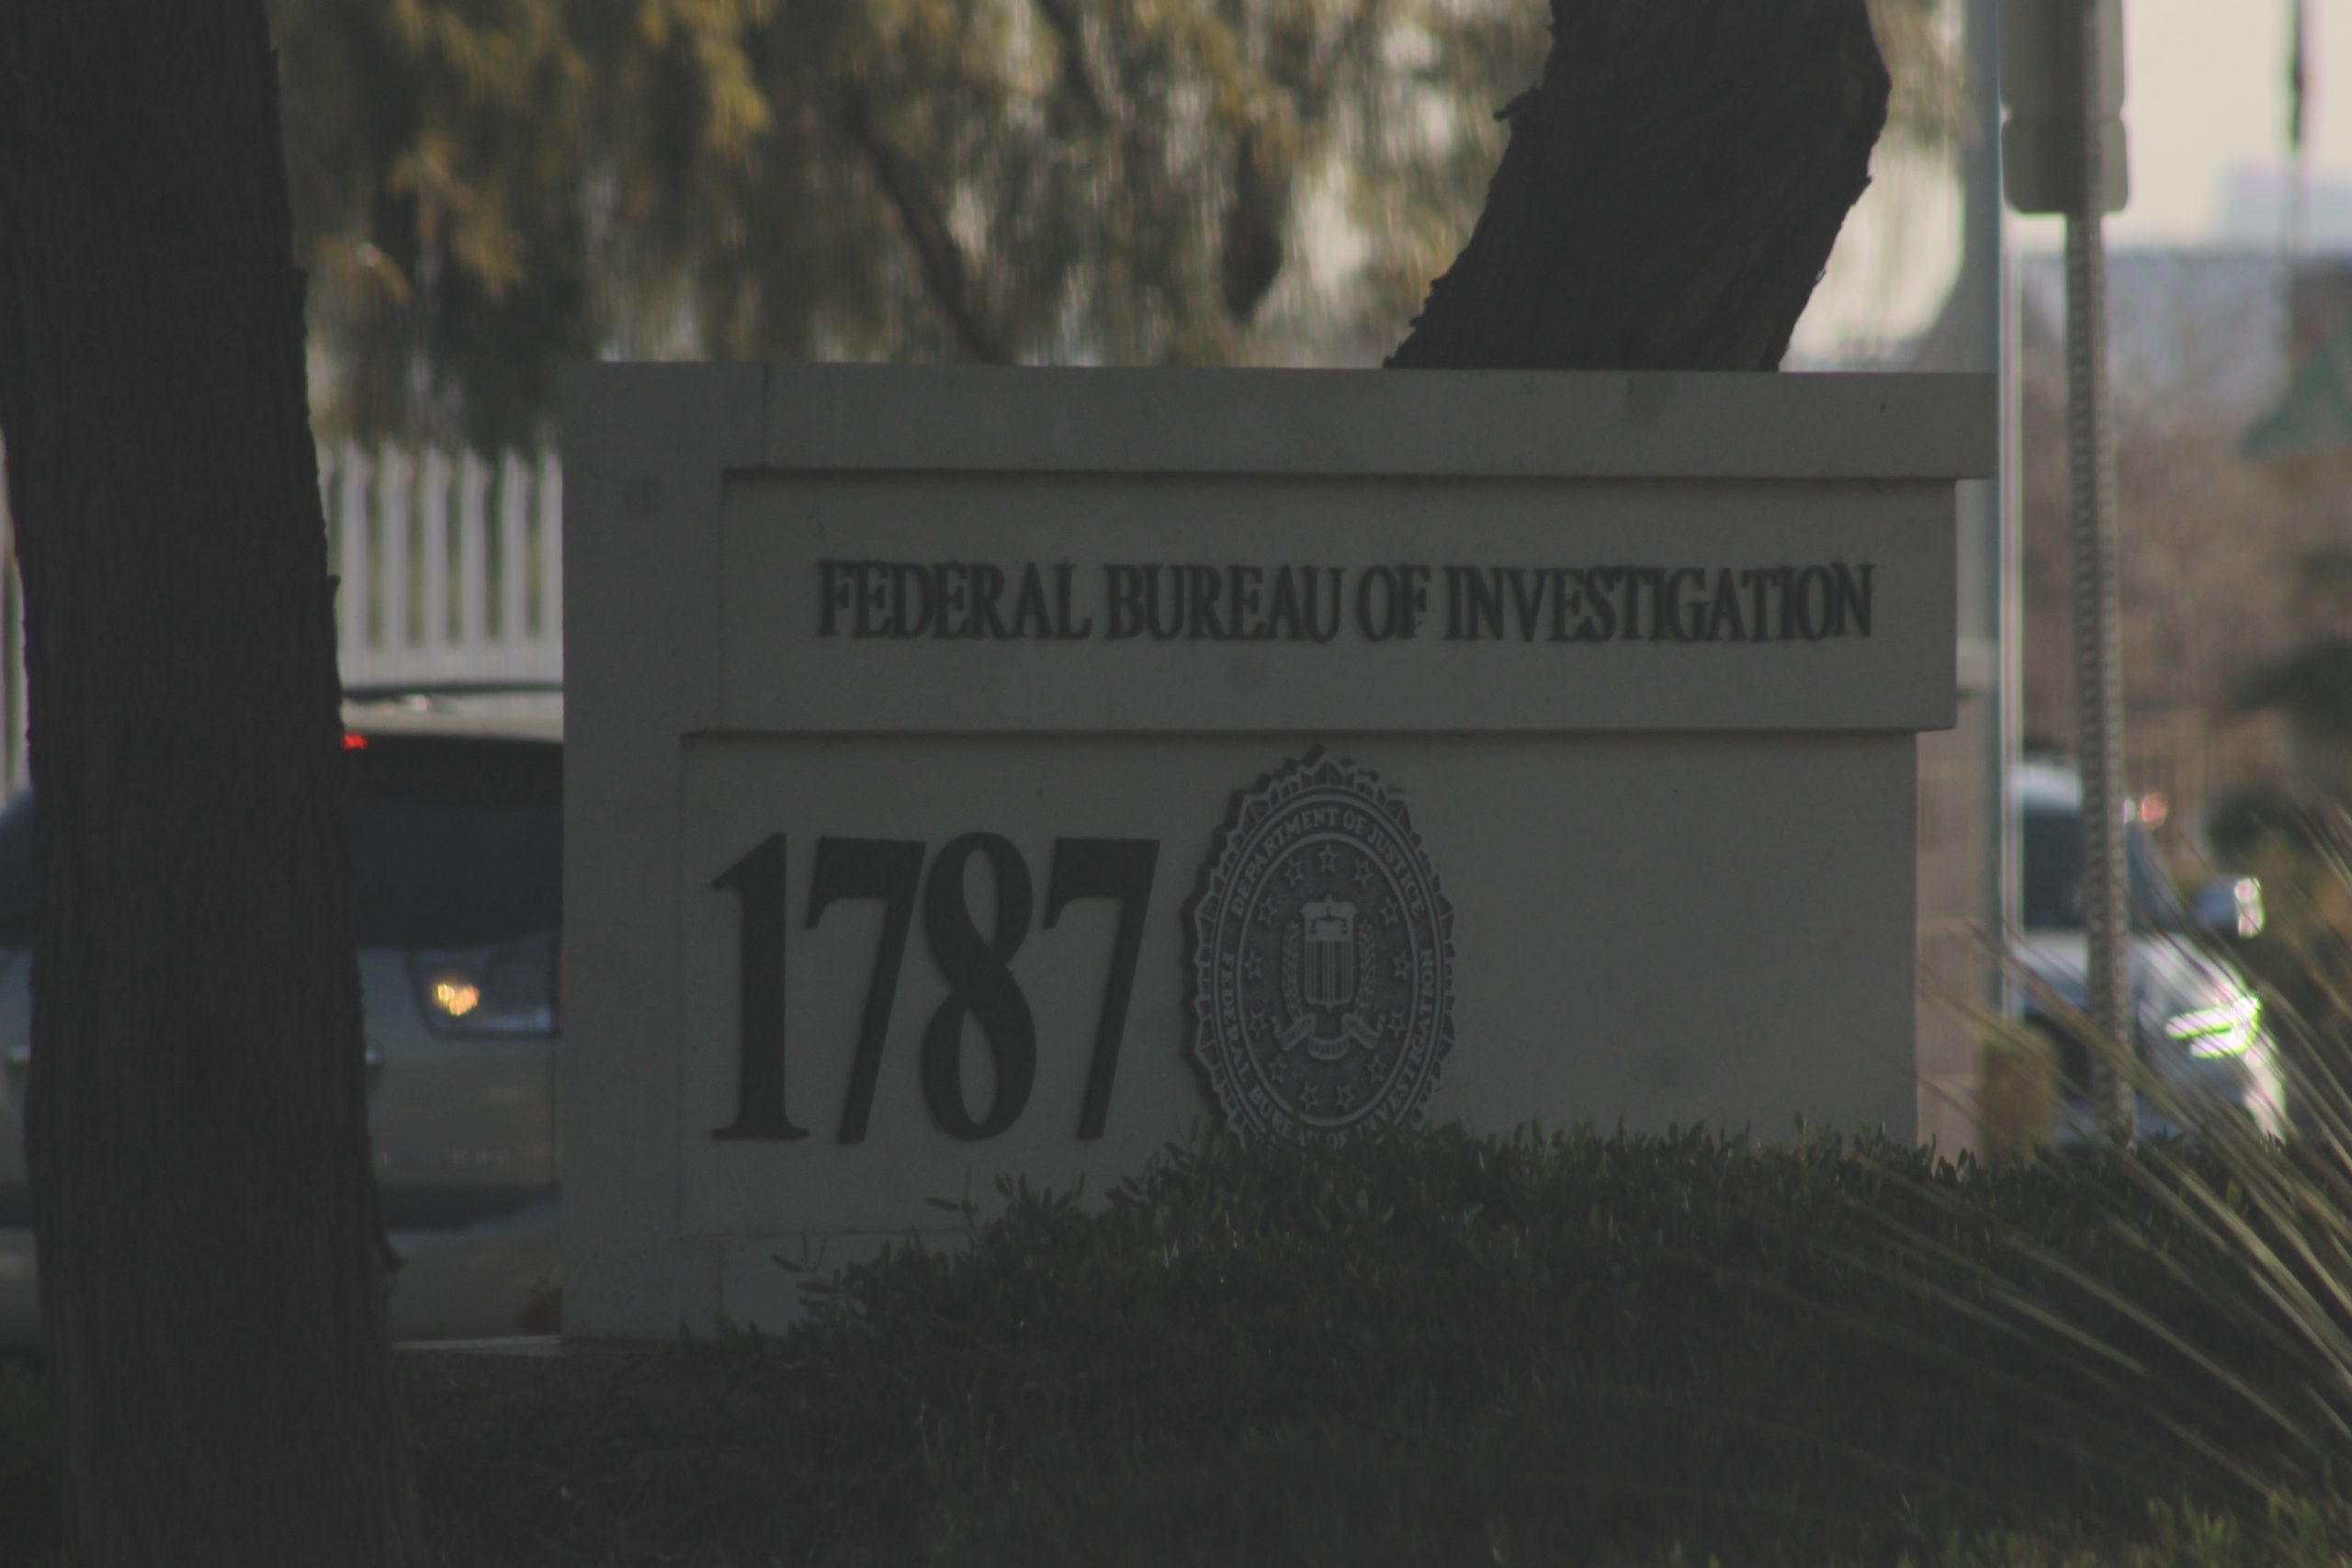
El Buró Federal de Investigaciones (FBI, por sus siglas en inglés) confirmó que se encuentra indagando una aparente brecha de seguridad en el Centro Nacional de Información sobre el Delito (NCIC), una de las plataformas tecnológicas más críticas y sensibles para la seguridad pública en los Estados Unidos. La presunta vulneración, que ha encendido las alarmas en el aparato de inteligencia y fiscalización norteamericano, fue revelada inicialmente por la cadena informativa CNN, poniendo bajo escrutinio los protocolos informáticos utilizados para resguardar información altamente confidencial sobre fugitivos, personas desaparecidas y registros penales a nivel federal.
Ante las consultas de la prensa internacional, la agencia de investigación federal ha optado por mantener reserva y declinó emitir comentarios formales respecto a la naturaleza exacta del incidente o la dimensión del eventual acceso no autorizado. La opacidad en torno a este potencial ciberataque subraya la extrema sensibilidad del caso, considerando que el repositorio tecnológico afectado constituye el eje neurálgico mediante el cual las policías locales, estatales y federales coordinan operativos de captura, emiten alertas de búsqueda y realizan verificaciones de antecedentes en tiempo real.
Alcance y criticidad del sistema NCIC
La infraestructura informática del NCIC opera como un archivo centralizado que almacena millones de registros policiales vitales para la labor cotidiana de los cuerpos de seguridad en territorio estadounidense. Entre los datos albergados en este sistema se encuentran órdenes de arresto vigentes, historiales penales de delincuentes de alta peligrosidad, reportes de vehículos y bienes sustraídos, así como expedientes de ciudadanos desaparecidos que requieren atención urgente por parte de las autoridades de distintas jurisdicciones.
La posible vulneración de este entramado digital plantea complejas interrogantes sobre la ciberseguridad de las instituciones estatales y los riesgos asociados a la exposición de datos operativos de carácter policial. Especialistas en seguridad informática advierten que un acceso indebido a estos registros podría comprometer investigaciones en curso, poner en riesgo la integridad de agentes encubiertos o facilitar la evasión de individuos requeridos por la justicia, lo que amplifica la urgencia de esclarecer el origen y el verdadero impacto de la falla detectada.
Próximas etapas de la auditoría informática
En el marco de las diligencias en curso, equipos especializados en delitos informáticos del gobierno estadounidense trabajan en una auditoría forense profunda para determinar el vector de ataque, la identidad de los posibles responsables y si efectivamente se sustrajo información sensible durante la intrusión. Las conclusiones de esta indagatoria interna serán determinantes para endurecer los cortafuegos y los protocolos de autenticación en las plataformas digitales que gestionan información de inteligencia en el país del norte.
Por su parte, las diversas agencias del orden que dependen cotidianamente del sistema informático se mantienen en alerta a la espera de directrices oficiales que garanticen la continuidad segura de sus labores operativas. Mientras avanzan las pericias tecnológicas, el caso vuelve a poner sobre la mesa la vulnerabilidad de las infraestructuras críticas frente a amenazas cibernéticas cada vez más sofisticadas y persistentes a nivel global.