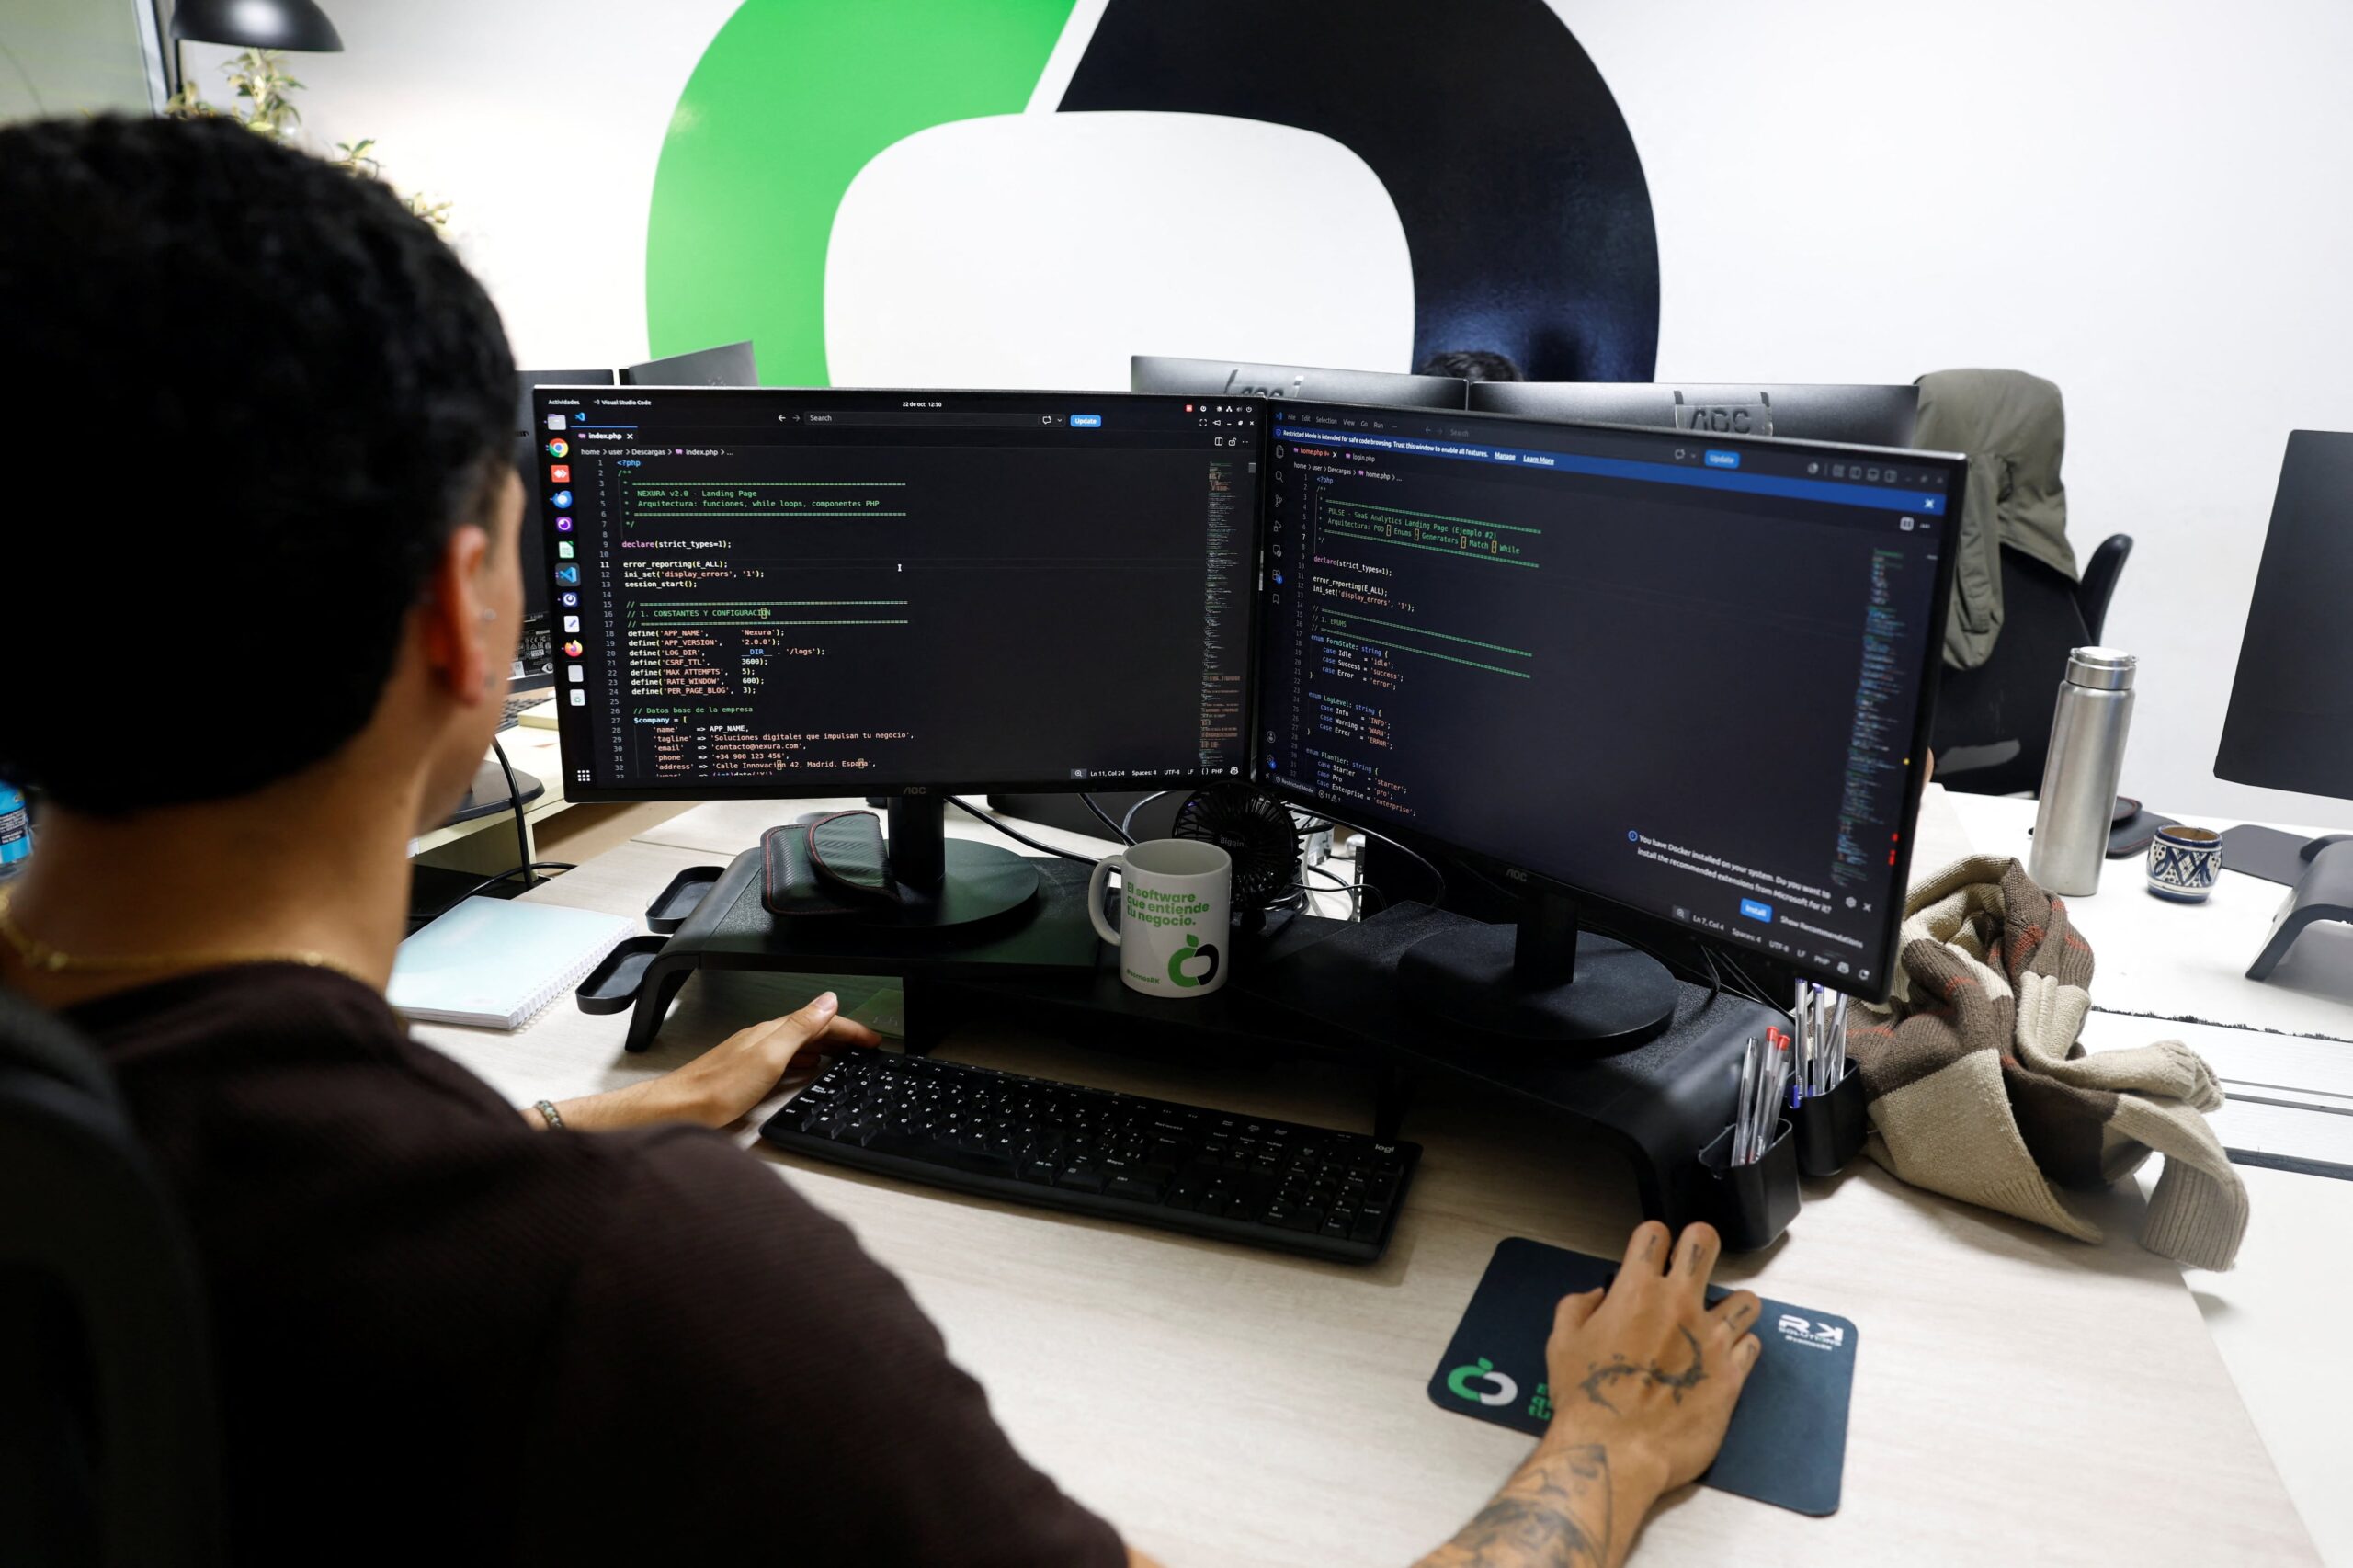
Una carrera contrarreloj se desató a nivel mundial tras la revelación de fallos críticos en PHP, uno de los lenguajes de programación más utilizados para el desarrollo web. Según informó la empresa de ciberseguridad que detectó las vulnerabilidades, en pocas horas se registraron millones de intentos de ataque dirigidos a miles de sitios web que aún no han aplicado los parches de seguridad correspondientes. La alerta, difundida el jueves, movilizó de inmediato a empresas y gobiernos de todo el mundo, que se apresuraron a corregir sus sistemas para evitar posibles brechas de datos y la interrupción de servicios en línea.
PHP es un lenguaje de código abierto ampliamente empleado en la creación de páginas web dinámicas y plataformas de comercio electrónico. Su popularidad lo convierte en un objetivo frecuente de ciberdelincuentes, que buscan explotar cualquier debilidad para acceder a información sensible o tomar control de servidores. En esta ocasión, los fallos detectados permitirían a los atacantes ejecutar código malicioso de forma remota, lo que representa un riesgo significativo para la integridad de los sistemas afectados. La divulgación de estas vulnerabilidades, aunque necesaria para que los administradores puedan protegerse, también facilita que actores malintencionados las aprovechen antes de que los parches se implementen masivamente.
Reacción global ante los fallos en PHP
La empresa de ciberseguridad que dio la voz de alarma informó que los intentos de ataque se multiplicaron exponencialmente desde que se hizo pública la existencia de los fallos. «Estamos viendo un volumen sin precedentes de intentos de explotación en muy poco tiempo», señaló un portavoz de la firma, quien advirtió que los atacantes están escaneando activamente la red en busca de servidores vulnerables. Ante esta situación, equipos de respuesta a incidentes de diversos países han emitido alertas y recomendaciones para que las organizaciones actualicen sus instalaciones de PHP a las versiones más recientes, que incluyen las correcciones necesarias.
Grandes empresas tecnológicas, proveedores de servicios en la nube y organismos gubernamentales han comenzado a desplegar parches de emergencia. Sin embargo, la magnitud del ecosistema PHP —presente en millones de sitios web, desde pequeñas páginas personales hasta plataformas de grandes corporaciones— hace que la tarea sea titánica. Muchos administradores de sistemas aún no han aplicado las actualizaciones, lo que deja una ventana de exposición que los ciberdelincuentes podrían aprovechar. La situación es especialmente crítica para aquellos sitios que utilizan versiones obsoletas del lenguaje y que no cuentan con soporte oficial.
Impacto y medidas urgentes para mitigar los ataques
El impacto de estos ataques no se limita a la pérdida de datos; también puede afectar la disponibilidad de servicios en línea, como tiendas virtuales, portales de gobierno y plataformas de comunicación. En ese sentido, los expertos recomiendan a las organizaciones realizar auditorías de seguridad, implementar firewalls de aplicaciones web y monitorear constantemente sus sistemas en busca de actividad sospechosa. Además, instan a los desarrolladores a mantener sus dependencias actualizadas y a seguir las buenas prácticas de seguridad desde la fase de diseño.
Mientras los equipos de seguridad trabajan sin descanso, la comunidad internacional hace un llamado a la colaboración. Los gobiernos han comenzado a compartir información sobre indicadores de compromiso y a coordinar esfuerzos para identificar y neutralizar las campañas de ataque. Se espera que en los próximos días se publiquen herramientas de detección y guías detalladas para ayudar a las pequeñas y medianas empresas, que suelen tener menos recursos para hacer frente a este tipo de incidentes. La carrera contra el tiempo continúa, y la efectividad de la respuesta dependerá de la rapidez con que se cierren las brechas en los sistemas vulnerables.